Domain aijf.de kaufen?
Wir ziehen mit dem Projekt
aijf.de um.
Sind Sie am Kauf der Domain
aijf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aijf.de kaufen?
Was ist Node-RED?
Node-RED ist eine Open-Source-Plattform zur visuellen Programmierung von Internet of Things (IoT)-Anwendungen. Es ermöglicht Benutzern, Flows zu erstellen, indem sie Knoten miteinander verbinden, um Daten zu erfassen, zu verarbeiten und zu visualisieren. Node-RED ist besonders beliebt für seine Benutzerfreundlichkeit und Flexibilität bei der Integration verschiedener Geräte und Dienste. **
Was ist der Unterschied zwischen "unvierse sandbox" und "universe sandbox"?
Der Unterschied zwischen "unvierse sandbox" und "universe sandbox" liegt in einem Tippfehler. "Unvierse sandbox" ist wahrscheinlich ein Schreibfehler und sollte "universe sandbox" heißen. "Universe Sandbox" ist eine Computersimulation, die es Benutzern ermöglicht, das Universum zu erkunden und verschiedene astronomische Phänomene zu simulieren. **

Ähnliche Suchbegriffe für Kaspersky-Sandbox-Node
Top-Angebote
Produkte zum Begriff Kaspersky-Sandbox-Node:
-
Kaspersky APT Intelligence Reporting - Executive SummaryKaspersky APT Intelligence Reporting - Executive Summary In der sich ständig weiterentwickelnden Welt der Cybersicherheit sind Unternehmen und Organisationen regelmäßig neuen und fortschrittlichen Bedrohungen ausgesetzt. Advanced Persistent Threats (APTs) gehören zu den gefährlichsten und zielgerichtetsten Angriffen, die oft auf spezifische Unternehmen, Organisationen oder staatliche Einrichtungen abzielen. Um diesen Bedrohungen effizient begegnen zu können, ist ein tiefes Verständnis über ihre Herkunft, Ziele und Angriffsmethoden unerlässlich. **Kaspersky APT Intelligence Reporting - Executive Summary** bietet eine kompakte, jedoch umfassende Übersicht über die aktuellen APT-Bedrohungen und -Trends, um Unternehmen eine fundierte Entscheidungsgrundlage zu bieten und sie in die Lage zu versetzen, proaktive Sicherheitsmaßnahmen zu entwickeln. Überblick über Kaspersky APT Intelligence Reporting - Executive Summary Die **Kaspersky APT Intelligence Reporting - Executive Summary** richtet sich an Führungskräfte und Entscheidungsträger in Unternehmen, die einen schnellen, aber dennoch umfassenden Überblick über die Bedrohungslage durch APTs benötigen. Diese Berichte liefern eine Zusammenfassung der wichtigsten Erkenntnisse zu APT-Aktivitäten und sind speziell darauf ausgerichtet, Management und Sicherheitsverantwortliche bei der strategischen Planung und Umsetzung von Sicherheitsmaßnahmen zu unterstützen. Der Executive Summary-Report bietet einen klaren Überblick über die Bedrohungen, denen das Unternehmen ausgesetzt sein könnte, und gibt Einblicke in potenzielle Risikofaktoren. Hauptfunktionen Kompakte Übersicht: Eine verständliche Zusammenfassung der wichtigsten APT-Trends und -Aktivitäten für das Management. Aktuelle Bedrohungsinformationen: Der Report wird regelmäßig aktualisiert und bietet aktuelle Informationen zu den gefährlichsten APT-Gruppen und ihren Aktivitäten. Einblicke in Taktiken und Techniken: Darstellung der Methoden und Techniken, die von APT-Gruppen verwendet werden, um ihre Ziele zu erreichen. Unterstützung für strategische Sicherheitsentscheidungen: Die Berichte helfen Führungskräften, fundierte Entscheidungen zu treffen und proaktive Sicherheitsmaßnahmen zu entwickeln. Globale Bedrohungsperspektive: Die Informationen stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence, welches Daten aus verschiedenen Regionen und Branchen liefert. Vorteile für Ihr Unternehmen Schnelle Entscheidungsfindung: Die kompakte Übersicht ermöglicht es Führungskräften, schnell auf neue Bedrohungen zu reagieren und Prioritäten zu setzen. Fundierte Sicherheitsstrategie: Die Einblicke in die APT-Bedrohungen helfen Unternehmen, eine fundierte und zukunftsorientierte Sicherheitsstrategie zu entwickeln. Erhöhte Widerstandsfähigkeit: Proaktive Sicherheitsmaßnahmen auf Grundlage der Berichte stärken die Verteidigungslinien gegen gezielte Angriffe. Effiziente Ressourcenallokation: Durch das Verständnis der aktuellen Bedrohungslage können Unternehmen ihre Ressourcen effektiver auf kritische Sicherheitsbereiche konzentrieren. Compliance und Risikomanagement: Die Berichte unterstützen Unternehmen dabei, branchenspezifische und gesetzliche Anforderungen im Bereich der Cybersicherheit zu erfüllen. Integration und Nutzung Die **Kaspersky APT Intelligence Reporting - Executive Summary** Berichte sind als PDF-Dokumente verfügbar und lassen sich nahtlos in bestehende Sicherheitsstrategien und Entscheidungsprozesse integrieren. Die Executive Summary kann sowohl in regelmäßigen Sicherheitsbesprechungen als auch bei der Entwicklung von langfristigen Sicherheitsstrategien verwendet werden. Der Bericht eignet sich ideal für Unternehmen, die eine klare und prägnante Übersicht über die Bedrohungslage benötigen, um schnell auf APT-Aktivitäten reagieren zu können. Anwendungsfälle für Kaspersky APT Intelligence Reporting - Executive Summary Schnelle Bedrohungserkennung: Identifizieren Sie aktuelle APT-Bedrohungen und setzen Sie geeignete Maßnahmen, bevor Schäden entstehen. Schutz kritischer Daten und Infrastrukturen: Die Informationen aus dem Bericht helfen Unternehmen, ihre kritischen Assets vor gezielten Angriffen zu schützen. Entwicklung einer langfristigen Sicherheitsstrategie: Der Report unterstützt Führungskräfte dabei, eine nachhaltige Sicherheitsstrategie zu entwickeln, die aktuelle Bedrohungen berücksichtigt.46061,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
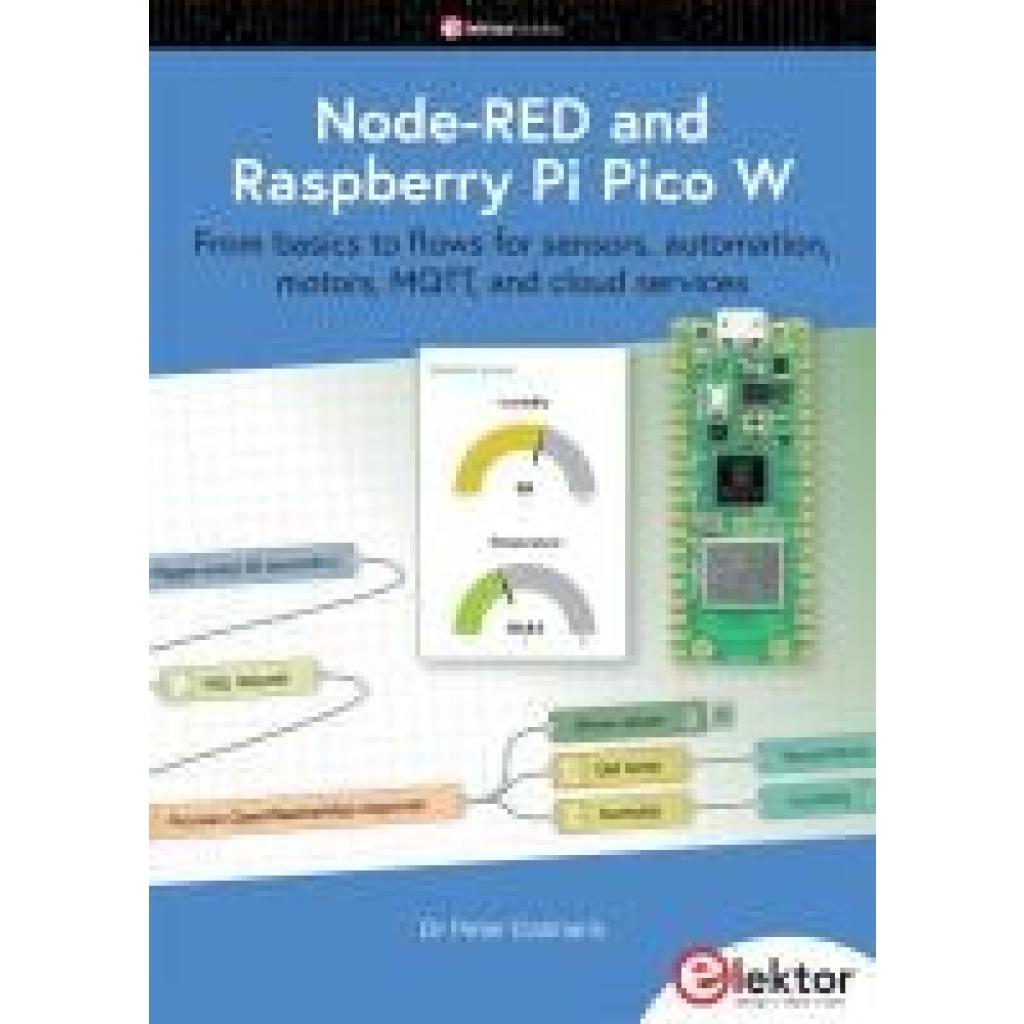
Dalmaris, Peter: Node-RED and Raspberry Pi Pico WNode-RED and Raspberry Pi Pico W , This book is a learning guide and a reference. Use it to learn Node-RED, Raspberry Pi Pico W, and MicroPython, and add these state-of-the-art tools to your technology toolkit. It will introduce you to virtual machines, Docker, and MySQL in support of IoT projects based on Node-RED and the Raspberry Pi Pico W. This book combines several elements into a platform that powers the development of modern Internet of Things applications. These elements are a flow-based server, a WiFi-enabled microcontroller, a high-level programming language, and a deployment technology. Combining these elements gives you the tools you need to create automation systems at any scale. From home automation to industrial automation, this book will help you get started. Node-RED is an open-source flow-based development tool that makes it easy to wire together devices, APIs, and online services. Drag and drop nodes to create a flowchart that turns on your lights at sunset or sends you an email when a sensor detects movement. Raspberry Pi Pico W is a version of the Raspberry Pi Pico with added 802.11n Wi-Fi capability. It is an ideal device for physical computing tasks and an excellent match to the Node-RED. Quick book facts Project-based learning approach. Assumes no prior knowledge of flow-based programming tools. Learn to use essential infrastructure tools in your projects, such as virtual machines, Docker, MySQL and useful web APIs such as Google Sheets and OpenWeatherMap. Dozens of mini-projects supported by photographs, wiring schematics, and source code. Get these from the book GitHub repository. Step-by-step instructions on everything. All experiments are based on the Raspberry Pi Pico W. A Wi-Fi network is required for all projects. Hardware (including the Raspberry Pi Pico W) is available as a kit. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202408, Produktform: Kartoniert, Autoren: Dalmaris, Peter, Seitenzahl/Blattzahl: 528, Keyword: MicroPython; Microcontroller; Node-RED; Programming; Raspberry Pi Pico, Fachschema: Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 968, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arnold, Dave: Liquid IntelligenceLiquid Intelligence , The Art and Science of perfect Cocktail , > , Erscheinungsjahr: 201811, Produktform: Leinen, Autoren: Arnold, Dave, Fotograph: Huggett, Travis, Seitenzahl/Blattzahl: 416, Themenüberschrift: COOKING / Beverages / Wine & Spirits, Keyword: acidic;adds;alcohol;apples;bittering;bubbly;carbonators;chill;cocktailing;containers;drinks;flavorful;glasses;goodness;gram;iced;infuses;ingredient;juicing;likes;liquids;making;mixes;shakes;stirs;sugared;tastings;useful;watered, Fachschema: Cocktail~Drink / Cocktail~Mixgetränk~Spirituose~Getränk~Trinken / Getränk~Englische Bücher / Sachbuch / Essen u. Trinken, Fachkategorie: Kochen und Rezepte allgemein, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Spirituosen und Cocktails, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Norton & Company, Verlag: Norton & Company, Länge: 261, Breite: 215, Höhe: 35, Gewicht: 1509, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 192617037,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist ein Corsair Node?
Ein Corsair Node ist ein Gerät, das von der Firma Corsair hergestellt wird und zur Steuerung und Überwachung von PC-Komponenten verwendet wird. Es ermöglicht die Anpassung von Beleuchtungseffekten, Lüftergeschwindigkeiten und Temperaturüberwachung. Der Node wird über eine Software gesteuert und kann in das System eingebunden werden, um eine individuelle Anpassung der Komponenten zu ermöglichen. **
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
-
Existiert Windows Sandbox nicht?
Doch, Windows Sandbox ist eine Funktion, die in bestimmten Versionen von Windows 10 verfügbar ist. Es handelt sich um eine isolierte Umgebung, in der man potenziell gefährliche oder unsichere Programme ausführen kann, ohne dass sie das eigentliche Betriebssystem beeinträchtigen. Dadurch wird ein zusätzlicher Schutz vor Malware und anderen Bedrohungen geboten. **
-
Ist Universe Sandbox kostenlos?
Nein, Universe Sandbox ist nicht kostenlos. Es ist ein kostenpflichtiges Programm, das auf verschiedenen Plattformen wie Steam erhältlich ist. **

Was sind Sandbox-Spiele?
Sandbox-Spiele sind Videospiele, bei denen den Spielern eine offene Spielwelt zur Verfügung steht, in der sie frei agieren können. Es gibt in der Regel keine festgelegten Ziele oder Handlungsstränge, sondern die Spieler können ihre eigene Geschichte und ihren eigenen Spielverlauf gestalten. Bekannte Beispiele für Sandbox-Spiele sind Minecraft, Grand Theft Auto und The Sims. **
Was ist node ipc und nodejs?
Node IPC (Inter-Process Communication) ist eine Methode, mit der verschiedene Prozesse in Node.js miteinander kommunizieren können. Es ermöglicht den Austausch von Daten und Befehlen zwischen den Prozessen. Node.js ist eine Open-Source-JavaScript-Laufzeitumgebung, die auf dem V8 JavaScript-Engine basiert. Sie ermöglicht die Ausführung von JavaScript-Code außerhalb des Browsers und ermöglicht die Entwicklung von serverseitigen Anwendungen. **
Top-Angebote
Produkte zum Begriff Kaspersky-Sandbox-Node:
-
Kaspersky Sandbox, Node - RenewalKaspersky Sandbox Node – Verlängerung: Fortlaufender Schutz vor modernen Bedrohungen In der heutigen digitalen Landschaft sind Unternehmen ständig neuen und komplexen Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit der Sandbox Node – Verlängerung eine Lösung, die sicherstellt, dass Ihr Unternehmen kontinuierlich vor fortschrittlichen Angriffen geschützt bleibt. Diese Verlängerung gewährleistet, dass Ihre bestehende Kaspersky Sandbox-Infrastruktur stets auf dem neuesten Stand ist und optimal funktioniert. Was ist die Kaspersky Sandbox? Die Kaspersky Sandbox ist eine fortschrittliche Sicherheitslösung, die entwickelt wurde, um unbekannte und komplexe Bedrohungen zu erkennen und zu neutralisieren. Durch die Analyse des Verhaltens verdächtiger Objekte in einer isolierten Umgebung kann die Sandbox potenziell schädliche Aktivitäten identifizieren, bevor sie Ihr Unternehmensnetzwerk erreichen. Dies ist besonders effektiv gegen Zero-Day-Exploits und zielgerichtete Angriffe. Vorteile der Kaspersky Sandbox Node – Verlängerung Kontinuierlicher Schutz: Durch die Verlängerung Ihrer Sandbox-Lizenz stellen Sie sicher, dass Ihre Sicherheitsinfrastruktur stets aktuell ist und neue Bedrohungen effektiv erkannt werden. Kosteneffizienz: Eine rechtzeitige Verlängerung verhindert Unterbrechungen im Schutz und potenzielle Kosten, die durch Sicherheitsvorfälle entstehen könnten. Nahtlose Integration: Die Sandbox arbeitet weiterhin reibungslos mit anderen Kaspersky-Sicherheitslösungen zusammen, um einen umfassenden Schutz zu gewährleisten. Aktualisierte Bedrohungsdatenbanken: Mit einer aktiven Lizenz erhalten Sie kontinuierlich Updates, die sicherstellen, dass auch die neuesten Bedrohungen erkannt werden. Wie funktioniert die Verlängerung? Die Verlängerung Ihrer Kaspersky Sandbox Node-Lizenz ist ein unkomplizierter Prozess: Lizenzschlüssel erwerben: Kaufen Sie einen neuen Lizenzschlüssel für die Verlängerung Ihrer bestehenden Sandbox-Lizenz. Lizenz aktivieren: Geben Sie den neuen Lizenzschlüssel in der Administrationskonsole Ihrer Kaspersky Sandbox ein, um die Verlängerung zu aktivieren. Bestätigung: Nach der Aktivierung wird die neue Laufzeit Ihrer Lizenz angezeigt, und Ihre Sandbox bleibt ohne Unterbrechung aktiv. Systemanforderungen Um die Kaspersky Sandbox optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon E5-2600-Serie oder höher Arbeitsspeicher Mindestens 64 GB RAM Festplattenspeicher SSD mit mindestens 1 TB freiem Speicherplatz Netzwerk 1 Gbit/s Ethernet-Verbindung Bitte beachten Sie, dass für die Installation und den Betrieb der Kaspersky Sandbox zusätzliche Softwarekomponenten erforderlich sein können. Es wird empfohlen, die detaillierten Systemanforderungen und Installationsanweisungen in der offiziellen Kaspersky-Dokumentation zu konsultieren.18,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Intelligence Bundle - BasicKaspersky Threat Intelligence Bundle - Basic In einer Zeit, in der Cyberbedrohungen immer raffinierter und schwieriger zu erkennen sind, ist es für Unternehmen wichtiger denn je, umfassende Bedrohungsdaten zu sammeln und zu analysieren. Das **Kaspersky Threat Intelligence Bundle - Basic** bietet eine grundlegende, aber leistungsstarke Lösung zur Bedrohungsanalyse, die es Unternehmen ermöglicht, sich kontinuierlich über die neuesten Bedrohungen zu informieren und ihre Sicherheitsmaßnahmen proaktiv zu verstärken. Dieses Bundle richtet sich an Unternehmen jeder Größe, die eine zuverlässige und aktuelle Quelle für Bedrohungsdaten suchen, um sich besser gegen Cyberangriffe zu schützen. Überblick über Kaspersky Threat Intelligence Bundle - Basic Das **Kaspersky Threat Intelligence Bundle - Basic** ist eine umfassende Sammlung von Bedrohungsdaten und Analysen, die speziell darauf ausgelegt ist, Unternehmen einen besseren Überblick über die aktuelle Bedrohungslage zu verschaffen. Dieses Bundle umfasst mehrere Bedrohungsdaten-Feeds, die Informationen zu verschiedenen Arten von Cyberbedrohungen wie Malware, Botnets und Phishing-Websites enthalten. Die Daten werden regelmäßig aktualisiert, sodass Unternehmen stets auf dem neuesten Stand sind und Bedrohungen frühzeitig erkennen können. Hauptfunktionen Echtzeit-Bedrohungsinformationen: Kontinuierliche Updates zu den neuesten Bedrohungen ermöglichen es Unternehmen, schnell auf potenzielle Gefahren zu reagieren. Vielfältige Bedrohungsdaten-Feeds: Informationen über Malware, Botnet-Aktivitäten, Phishing-Websites und mehr, die speziell für die Sicherheitsanforderungen moderner Unternehmen konzipiert sind. Umfassende Bedrohungsanalyse: Detaillierte Analysen und Erkenntnisse helfen Sicherheitsverantwortlichen, Bedrohungen besser zu verstehen und gezielte Maßnahmen zu ergreifen. Integration in bestehende Sicherheitslösungen: Die Bedrohungsdaten können problemlos in vorhandene Sicherheitssysteme integriert werden, um eine ganzheitliche Abwehr zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bereitstellung der Bedrohungsdaten in Formaten wie STIX und TAXII ermöglicht eine automatische Verarbeitung und Integration. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Dank der Echtzeit-Updates und umfassenden Bedrohungsdaten können Unternehmen Bedrohungen frühzeitig erkennen und abwehren. Gezielte Sicherheitsmaßnahmen: Die detaillierten Analysen ermöglichen es Unternehmen, ihre Sicherheitsstrategien anzupassen und proaktiv auf potenzielle Bedrohungen zu reagieren. Erhöhte Cybersicherheitsresilienz: Die kontinuierliche Bedrohungsüberwachung hilft Unternehmen, ihre Widerstandsfähigkeit gegenüber Cyberangriffen zu stärken. Effiziente Ressourcenverwendung: Durch die gezielte Bereitstellung von Bedrohungsdaten können Unternehmen ihre Sicherheitsressourcen optimal einsetzen. Compliance und Risikomanagement: Unterstützung bei der Einhaltung gesetzlicher Anforderungen und beim effektiven Management von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Intelligence Bundle - Basic** lässt sich nahtlos in bestehende Sicherheitssysteme integrieren und bietet Unternehmen einen umfassenden Überblick über die aktuelle Bedrohungslage. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie problemlos in ihre Systeme importieren und verarbeiten können. Dies erleichtert die Implementierung von proaktiven Sicherheitsmaßnahmen und hilft Unternehmen, ihre IT-Infrastruktur kontinuierlich zu schützen. Anwendungsfälle für Kaspersky Threat Intelligence Bundle - Basic Überwachung der Bedrohungslandschaft: Unternehmen erhalten kontinuierliche Updates zu den neuesten Bedrohungen und können sich so besser gegen Cyberangriffe schützen. Frühzeitige Identifikation und Abwehr von Bedrohungen: Die Echtzeit-Bedrohungsdaten ermöglichen eine schnelle Reaktion auf potenzielle Gefahren. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und verbessern die Sicherheitsstrategie.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky APT Intelligence Reporting - Executive SummaryKaspersky APT Intelligence Reporting - Executive Summary In der sich ständig weiterentwickelnden Welt der Cybersicherheit sind Unternehmen und Organisationen regelmäßig neuen und fortschrittlichen Bedrohungen ausgesetzt. Advanced Persistent Threats (APTs) gehören zu den gefährlichsten und zielgerichtetsten Angriffen, die oft auf spezifische Unternehmen, Organisationen oder staatliche Einrichtungen abzielen. Um diesen Bedrohungen effizient begegnen zu können, ist ein tiefes Verständnis über ihre Herkunft, Ziele und Angriffsmethoden unerlässlich. **Kaspersky APT Intelligence Reporting - Executive Summary** bietet eine kompakte, jedoch umfassende Übersicht über die aktuellen APT-Bedrohungen und -Trends, um Unternehmen eine fundierte Entscheidungsgrundlage zu bieten und sie in die Lage zu versetzen, proaktive Sicherheitsmaßnahmen zu entwickeln. Überblick über Kaspersky APT Intelligence Reporting - Executive Summary Die **Kaspersky APT Intelligence Reporting - Executive Summary** richtet sich an Führungskräfte und Entscheidungsträger in Unternehmen, die einen schnellen, aber dennoch umfassenden Überblick über die Bedrohungslage durch APTs benötigen. Diese Berichte liefern eine Zusammenfassung der wichtigsten Erkenntnisse zu APT-Aktivitäten und sind speziell darauf ausgerichtet, Management und Sicherheitsverantwortliche bei der strategischen Planung und Umsetzung von Sicherheitsmaßnahmen zu unterstützen. Der Executive Summary-Report bietet einen klaren Überblick über die Bedrohungen, denen das Unternehmen ausgesetzt sein könnte, und gibt Einblicke in potenzielle Risikofaktoren. Hauptfunktionen Kompakte Übersicht: Eine verständliche Zusammenfassung der wichtigsten APT-Trends und -Aktivitäten für das Management. Aktuelle Bedrohungsinformationen: Der Report wird regelmäßig aktualisiert und bietet aktuelle Informationen zu den gefährlichsten APT-Gruppen und ihren Aktivitäten. Einblicke in Taktiken und Techniken: Darstellung der Methoden und Techniken, die von APT-Gruppen verwendet werden, um ihre Ziele zu erreichen. Unterstützung für strategische Sicherheitsentscheidungen: Die Berichte helfen Führungskräften, fundierte Entscheidungen zu treffen und proaktive Sicherheitsmaßnahmen zu entwickeln. Globale Bedrohungsperspektive: Die Informationen stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence, welches Daten aus verschiedenen Regionen und Branchen liefert. Vorteile für Ihr Unternehmen Schnelle Entscheidungsfindung: Die kompakte Übersicht ermöglicht es Führungskräften, schnell auf neue Bedrohungen zu reagieren und Prioritäten zu setzen. Fundierte Sicherheitsstrategie: Die Einblicke in die APT-Bedrohungen helfen Unternehmen, eine fundierte und zukunftsorientierte Sicherheitsstrategie zu entwickeln. Erhöhte Widerstandsfähigkeit: Proaktive Sicherheitsmaßnahmen auf Grundlage der Berichte stärken die Verteidigungslinien gegen gezielte Angriffe. Effiziente Ressourcenallokation: Durch das Verständnis der aktuellen Bedrohungslage können Unternehmen ihre Ressourcen effektiver auf kritische Sicherheitsbereiche konzentrieren. Compliance und Risikomanagement: Die Berichte unterstützen Unternehmen dabei, branchenspezifische und gesetzliche Anforderungen im Bereich der Cybersicherheit zu erfüllen. Integration und Nutzung Die **Kaspersky APT Intelligence Reporting - Executive Summary** Berichte sind als PDF-Dokumente verfügbar und lassen sich nahtlos in bestehende Sicherheitsstrategien und Entscheidungsprozesse integrieren. Die Executive Summary kann sowohl in regelmäßigen Sicherheitsbesprechungen als auch bei der Entwicklung von langfristigen Sicherheitsstrategien verwendet werden. Der Bericht eignet sich ideal für Unternehmen, die eine klare und prägnante Übersicht über die Bedrohungslage benötigen, um schnell auf APT-Aktivitäten reagieren zu können. Anwendungsfälle für Kaspersky APT Intelligence Reporting - Executive Summary Schnelle Bedrohungserkennung: Identifizieren Sie aktuelle APT-Bedrohungen und setzen Sie geeignete Maßnahmen, bevor Schäden entstehen. Schutz kritischer Daten und Infrastrukturen: Die Informationen aus dem Bericht helfen Unternehmen, ihre kritischen Assets vor gezielten Angriffen zu schützen. Entwicklung einer langfristigen Sicherheitsstrategie: Der Report unterstützt Führungskräfte dabei, eine nachhaltige Sicherheitsstrategie zu entwickeln, die aktuelle Bedrohungen berücksichtigt.46061,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Node-RED?
Node-RED ist eine Open-Source-Plattform zur visuellen Programmierung von Internet of Things (IoT)-Anwendungen. Es ermöglicht Benutzern, Flows zu erstellen, indem sie Knoten miteinander verbinden, um Daten zu erfassen, zu verarbeiten und zu visualisieren. Node-RED ist besonders beliebt für seine Benutzerfreundlichkeit und Flexibilität bei der Integration verschiedener Geräte und Dienste. **
-
Was ist der Unterschied zwischen "unvierse sandbox" und "universe sandbox"?
Der Unterschied zwischen "unvierse sandbox" und "universe sandbox" liegt in einem Tippfehler. "Unvierse sandbox" ist wahrscheinlich ein Schreibfehler und sollte "universe sandbox" heißen. "Universe Sandbox" ist eine Computersimulation, die es Benutzern ermöglicht, das Universum zu erkunden und verschiedene astronomische Phänomene zu simulieren. **
-
Was ist ein Corsair Node?
Ein Corsair Node ist ein Gerät, das von der Firma Corsair hergestellt wird und zur Steuerung und Überwachung von PC-Komponenten verwendet wird. Es ermöglicht die Anpassung von Beleuchtungseffekten, Lüftergeschwindigkeiten und Temperaturüberwachung. Der Node wird über eine Software gesteuert und kann in das System eingebunden werden, um eine individuelle Anpassung der Komponenten zu ermöglichen. **
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
Ähnliche Suchbegriffe für Kaspersky-Sandbox-Node
-
Dalmaris, Peter: Node-RED and Raspberry Pi Pico WNode-RED and Raspberry Pi Pico W , This book is a learning guide and a reference. Use it to learn Node-RED, Raspberry Pi Pico W, and MicroPython, and add these state-of-the-art tools to your technology toolkit. It will introduce you to virtual machines, Docker, and MySQL in support of IoT projects based on Node-RED and the Raspberry Pi Pico W. This book combines several elements into a platform that powers the development of modern Internet of Things applications. These elements are a flow-based server, a WiFi-enabled microcontroller, a high-level programming language, and a deployment technology. Combining these elements gives you the tools you need to create automation systems at any scale. From home automation to industrial automation, this book will help you get started. Node-RED is an open-source flow-based development tool that makes it easy to wire together devices, APIs, and online services. Drag and drop nodes to create a flowchart that turns on your lights at sunset or sends you an email when a sensor detects movement. Raspberry Pi Pico W is a version of the Raspberry Pi Pico with added 802.11n Wi-Fi capability. It is an ideal device for physical computing tasks and an excellent match to the Node-RED. Quick book facts Project-based learning approach. Assumes no prior knowledge of flow-based programming tools. Learn to use essential infrastructure tools in your projects, such as virtual machines, Docker, MySQL and useful web APIs such as Google Sheets and OpenWeatherMap. Dozens of mini-projects supported by photographs, wiring schematics, and source code. Get these from the book GitHub repository. Step-by-step instructions on everything. All experiments are based on the Raspberry Pi Pico W. A Wi-Fi network is required for all projects. Hardware (including the Raspberry Pi Pico W) is available as a kit. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202408, Produktform: Kartoniert, Autoren: Dalmaris, Peter, Seitenzahl/Blattzahl: 528, Keyword: MicroPython; Microcontroller; Node-RED; Programming; Raspberry Pi Pico, Fachschema: Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 968, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arnold, Dave: Liquid IntelligenceLiquid Intelligence , The Art and Science of perfect Cocktail , > , Erscheinungsjahr: 201811, Produktform: Leinen, Autoren: Arnold, Dave, Fotograph: Huggett, Travis, Seitenzahl/Blattzahl: 416, Themenüberschrift: COOKING / Beverages / Wine & Spirits, Keyword: acidic;adds;alcohol;apples;bittering;bubbly;carbonators;chill;cocktailing;containers;drinks;flavorful;glasses;goodness;gram;iced;infuses;ingredient;juicing;likes;liquids;making;mixes;shakes;stirs;sugared;tastings;useful;watered, Fachschema: Cocktail~Drink / Cocktail~Mixgetränk~Spirituose~Getränk~Trinken / Getränk~Englische Bücher / Sachbuch / Essen u. Trinken, Fachkategorie: Kochen und Rezepte allgemein, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Spirituosen und Cocktails, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Norton & Company, Verlag: Norton & Company, Länge: 261, Breite: 215, Höhe: 35, Gewicht: 1509, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 192617037,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Intelligence Bundle - BasicKaspersky Threat Intelligence Bundle - Basic In einer Zeit, in der Cyberbedrohungen immer raffinierter und schwieriger zu erkennen sind, ist es für Unternehmen wichtiger denn je, umfassende Bedrohungsdaten zu sammeln und zu analysieren. Das **Kaspersky Threat Intelligence Bundle - Basic** bietet eine grundlegende, aber leistungsstarke Lösung zur Bedrohungsanalyse, die es Unternehmen ermöglicht, sich kontinuierlich über die neuesten Bedrohungen zu informieren und ihre Sicherheitsmaßnahmen proaktiv zu verstärken. Dieses Bundle richtet sich an Unternehmen jeder Größe, die eine zuverlässige und aktuelle Quelle für Bedrohungsdaten suchen, um sich besser gegen Cyberangriffe zu schützen. Überblick über Kaspersky Threat Intelligence Bundle - Basic Das **Kaspersky Threat Intelligence Bundle - Basic** ist eine umfassende Sammlung von Bedrohungsdaten und Analysen, die speziell darauf ausgelegt ist, Unternehmen einen besseren Überblick über die aktuelle Bedrohungslage zu verschaffen. Dieses Bundle umfasst mehrere Bedrohungsdaten-Feeds, die Informationen zu verschiedenen Arten von Cyberbedrohungen wie Malware, Botnets und Phishing-Websites enthalten. Die Daten werden regelmäßig aktualisiert, sodass Unternehmen stets auf dem neuesten Stand sind und Bedrohungen frühzeitig erkennen können. Hauptfunktionen Echtzeit-Bedrohungsinformationen: Kontinuierliche Updates zu den neuesten Bedrohungen ermöglichen es Unternehmen, schnell auf potenzielle Gefahren zu reagieren. Vielfältige Bedrohungsdaten-Feeds: Informationen über Malware, Botnet-Aktivitäten, Phishing-Websites und mehr, die speziell für die Sicherheitsanforderungen moderner Unternehmen konzipiert sind. Umfassende Bedrohungsanalyse: Detaillierte Analysen und Erkenntnisse helfen Sicherheitsverantwortlichen, Bedrohungen besser zu verstehen und gezielte Maßnahmen zu ergreifen. Integration in bestehende Sicherheitslösungen: Die Bedrohungsdaten können problemlos in vorhandene Sicherheitssysteme integriert werden, um eine ganzheitliche Abwehr zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bereitstellung der Bedrohungsdaten in Formaten wie STIX und TAXII ermöglicht eine automatische Verarbeitung und Integration. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Dank der Echtzeit-Updates und umfassenden Bedrohungsdaten können Unternehmen Bedrohungen frühzeitig erkennen und abwehren. Gezielte Sicherheitsmaßnahmen: Die detaillierten Analysen ermöglichen es Unternehmen, ihre Sicherheitsstrategien anzupassen und proaktiv auf potenzielle Bedrohungen zu reagieren. Erhöhte Cybersicherheitsresilienz: Die kontinuierliche Bedrohungsüberwachung hilft Unternehmen, ihre Widerstandsfähigkeit gegenüber Cyberangriffen zu stärken. Effiziente Ressourcenverwendung: Durch die gezielte Bereitstellung von Bedrohungsdaten können Unternehmen ihre Sicherheitsressourcen optimal einsetzen. Compliance und Risikomanagement: Unterstützung bei der Einhaltung gesetzlicher Anforderungen und beim effektiven Management von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Intelligence Bundle - Basic** lässt sich nahtlos in bestehende Sicherheitssysteme integrieren und bietet Unternehmen einen umfassenden Überblick über die aktuelle Bedrohungslage. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie problemlos in ihre Systeme importieren und verarbeiten können. Dies erleichtert die Implementierung von proaktiven Sicherheitsmaßnahmen und hilft Unternehmen, ihre IT-Infrastruktur kontinuierlich zu schützen. Anwendungsfälle für Kaspersky Threat Intelligence Bundle - Basic Überwachung der Bedrohungslandschaft: Unternehmen erhalten kontinuierliche Updates zu den neuesten Bedrohungen und können sich so besser gegen Cyberangriffe schützen. Frühzeitige Identifikation und Abwehr von Bedrohungen: Die Echtzeit-Bedrohungsdaten ermöglichen eine schnelle Reaktion auf potenzielle Gefahren. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und verbessern die Sicherheitsstrategie.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky APT Intelligence Reporting - Executive SummaryKaspersky APT Intelligence Reporting - Executive Summary In der sich ständig weiterentwickelnden Welt der Cybersicherheit sind Unternehmen und Organisationen regelmäßig neuen und fortschrittlichen Bedrohungen ausgesetzt. Advanced Persistent Threats (APTs) gehören zu den gefährlichsten und zielgerichtetsten Angriffen, die oft auf spezifische Unternehmen, Organisationen oder staatliche Einrichtungen abzielen. Um diesen Bedrohungen effizient begegnen zu können, ist ein tiefes Verständnis über ihre Herkunft, Ziele und Angriffsmethoden unerlässlich. **Kaspersky APT Intelligence Reporting - Executive Summary** bietet eine kompakte, jedoch umfassende Übersicht über die aktuellen APT-Bedrohungen und -Trends, um Unternehmen eine fundierte Entscheidungsgrundlage zu bieten und sie in die Lage zu versetzen, proaktive Sicherheitsmaßnahmen zu entwickeln. Überblick über Kaspersky APT Intelligence Reporting - Executive Summary Die **Kaspersky APT Intelligence Reporting - Executive Summary** richtet sich an Führungskräfte und Entscheidungsträger in Unternehmen, die einen schnellen, aber dennoch umfassenden Überblick über die Bedrohungslage durch APTs benötigen. Diese Berichte liefern eine Zusammenfassung der wichtigsten Erkenntnisse zu APT-Aktivitäten und sind speziell darauf ausgerichtet, Management und Sicherheitsverantwortliche bei der strategischen Planung und Umsetzung von Sicherheitsmaßnahmen zu unterstützen. Der Executive Summary-Report bietet einen klaren Überblick über die Bedrohungen, denen das Unternehmen ausgesetzt sein könnte, und gibt Einblicke in potenzielle Risikofaktoren. Hauptfunktionen Kompakte Übersicht: Eine verständliche Zusammenfassung der wichtigsten APT-Trends und -Aktivitäten für das Management. Aktuelle Bedrohungsinformationen: Der Report wird regelmäßig aktualisiert und bietet aktuelle Informationen zu den gefährlichsten APT-Gruppen und ihren Aktivitäten. Einblicke in Taktiken und Techniken: Darstellung der Methoden und Techniken, die von APT-Gruppen verwendet werden, um ihre Ziele zu erreichen. Unterstützung für strategische Sicherheitsentscheidungen: Die Berichte helfen Führungskräften, fundierte Entscheidungen zu treffen und proaktive Sicherheitsmaßnahmen zu entwickeln. Globale Bedrohungsperspektive: Die Informationen stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence, welches Daten aus verschiedenen Regionen und Branchen liefert. Vorteile für Ihr Unternehmen Schnelle Entscheidungsfindung: Die kompakte Übersicht ermöglicht es Führungskräften, schnell auf neue Bedrohungen zu reagieren und Prioritäten zu setzen. Fundierte Sicherheitsstrategie: Die Einblicke in die APT-Bedrohungen helfen Unternehmen, eine fundierte und zukunftsorientierte Sicherheitsstrategie zu entwickeln. Erhöhte Widerstandsfähigkeit: Proaktive Sicherheitsmaßnahmen auf Grundlage der Berichte stärken die Verteidigungslinien gegen gezielte Angriffe. Effiziente Ressourcenallokation: Durch das Verständnis der aktuellen Bedrohungslage können Unternehmen ihre Ressourcen effektiver auf kritische Sicherheitsbereiche konzentrieren. Compliance und Risikomanagement: Die Berichte unterstützen Unternehmen dabei, branchenspezifische und gesetzliche Anforderungen im Bereich der Cybersicherheit zu erfüllen. Integration und Nutzung Die **Kaspersky APT Intelligence Reporting - Executive Summary** Berichte sind als PDF-Dokumente verfügbar und lassen sich nahtlos in bestehende Sicherheitsstrategien und Entscheidungsprozesse integrieren. Die Executive Summary kann sowohl in regelmäßigen Sicherheitsbesprechungen als auch bei der Entwicklung von langfristigen Sicherheitsstrategien verwendet werden. Der Bericht eignet sich ideal für Unternehmen, die eine klare und prägnante Übersicht über die Bedrohungslage benötigen, um schnell auf APT-Aktivitäten reagieren zu können. Anwendungsfälle für Kaspersky APT Intelligence Reporting - Executive Summary Schnelle Bedrohungserkennung: Identifizieren Sie aktuelle APT-Bedrohungen und setzen Sie geeignete Maßnahmen, bevor Schäden entstehen. Schutz kritischer Daten und Infrastrukturen: Die Informationen aus dem Bericht helfen Unternehmen, ihre kritischen Assets vor gezielten Angriffen zu schützen. Entwicklung einer langfristigen Sicherheitsstrategie: Der Report unterstützt Führungskräfte dabei, eine nachhaltige Sicherheitsstrategie zu entwickeln, die aktuelle Bedrohungen berücksichtigt.43822,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Existiert Windows Sandbox nicht?
Doch, Windows Sandbox ist eine Funktion, die in bestimmten Versionen von Windows 10 verfügbar ist. Es handelt sich um eine isolierte Umgebung, in der man potenziell gefährliche oder unsichere Programme ausführen kann, ohne dass sie das eigentliche Betriebssystem beeinträchtigen. Dadurch wird ein zusätzlicher Schutz vor Malware und anderen Bedrohungen geboten. **
-
Ist Universe Sandbox kostenlos?
Nein, Universe Sandbox ist nicht kostenlos. Es ist ein kostenpflichtiges Programm, das auf verschiedenen Plattformen wie Steam erhältlich ist. **
-
Was sind Sandbox-Spiele?
Sandbox-Spiele sind Videospiele, bei denen den Spielern eine offene Spielwelt zur Verfügung steht, in der sie frei agieren können. Es gibt in der Regel keine festgelegten Ziele oder Handlungsstränge, sondern die Spieler können ihre eigene Geschichte und ihren eigenen Spielverlauf gestalten. Bekannte Beispiele für Sandbox-Spiele sind Minecraft, Grand Theft Auto und The Sims. **
-
Was ist node ipc und nodejs?
Node IPC (Inter-Process Communication) ist eine Methode, mit der verschiedene Prozesse in Node.js miteinander kommunizieren können. Es ermöglicht den Austausch von Daten und Befehlen zwischen den Prozessen. Node.js ist eine Open-Source-JavaScript-Laufzeitumgebung, die auf dem V8 JavaScript-Engine basiert. Sie ermöglicht die Ausführung von JavaScript-Code außerhalb des Browsers und ermöglicht die Entwicklung von serverseitigen Anwendungen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.